Erfassen
Jedes Gerät, jeder Vertrag, jeder Zugang an seinem Platz. Sie legen eigene Typen an, erben Felder und verknüpfen Objekte. Zugangsdaten liegen verschlüsselt im Tresor.
vNOC42 vereint in einer souveränen europäischen Cloud die beiden Ansichten eines NOC und SOC auf Ihre IT. Das NOC hält IT-Dienste verfügbar und performant, das SOC schützt sie vor Cyberangriffen.
NeuService-Management nach ITIL 4 mit CAE42Drei Schritte, die in ein Portal gehören und in den meisten Häusern trotzdem auf drei Werkzeuge verteilt sind.
Jedes Gerät, jeder Vertrag, jeder Zugang an seinem Platz. Sie legen eigene Typen an, erben Felder und verknüpfen Objekte. Zugangsdaten liegen verschlüsselt im Tresor.
Ein Sensor auf der Maschine, eine Sonde im Netz. Beide melden von sich aus, von außen muss nichts erreichbar sein.
NOC und SOC verdichten Rohwerte zu Aussagen: Verfügbarkeit, Störungsdauer, Kapazität, Uhrenabweichung, Angriffsfläche.
Wächter schlagen an, wenn eine Schwelle reißt, mit Zeitfenstern für Geräte, die abends ausgeschaltet werden. Benachrichtigung per E-Mail oder SMS.
Der überwachte Server ist dasselbe Objekt wie der dokumentierte. Der Messwert hängt am Vertrag, am Standort und am Ansprechpartner.
Das SOC zeigt Anmeldelage, Härtung und Angriffsfläche. IT-Nachrichten werden mit Ihrem Bestand abgeglichen.
Drei Angaben genügen. Kein Verkaufsgespräch, keine Zahlungsdaten.
Sie bilden Ihre IT im Portal ab, wir unterstützen Sie auf Wunsch dabei.
Sensor und Sonde liefern die Zustandswerte, verschlüsselt und regelmäßig.
Lagebild in Echtzeit, Befunde in Klartext und Protokolle für die Analyse.
Ein schlankes Skript auf Ihrem System, kein Agent mit eigener Oberfläche. Es meldet in eine Richtung: hinaus.
Für alles, was keinen Agenten verträgt, steht je Standort eine Sonde im Netz: für den Datenbankserver von 2009, die Steuerung, den Switch, den Drucker.
Die Sonde geht Ihre Netzbereiche gedrosselt durch und zeigt, was antwortet, auch das, was nie jemand dokumentiert hat. Keine Anmeldeversuche, sie klopft nicht an Türen.
SSH-Zugänge und Schlüssel liegen ausschließlich auf der Sonde. Das Portal bekommt Messwerte, nie die Anmeldedaten der abgefragten Systeme.
Die Konfiguration kommt signiert aus dem Portal, nachts aktualisiert sich die Sonde selbst. Fällt sie aus, melden sich ihre Ziele über die Totmann-Wächter.
Fünf Fragen an Ihre IT. Das NOC fragt: Läuft es? Das SOC fragt: Ist es dicht? Die Sensorenphalanx zeigt beides auf einem Schirm. Netzkarte und Verkabelungsplan fragen: Was hängt woran, und was steckt wo?
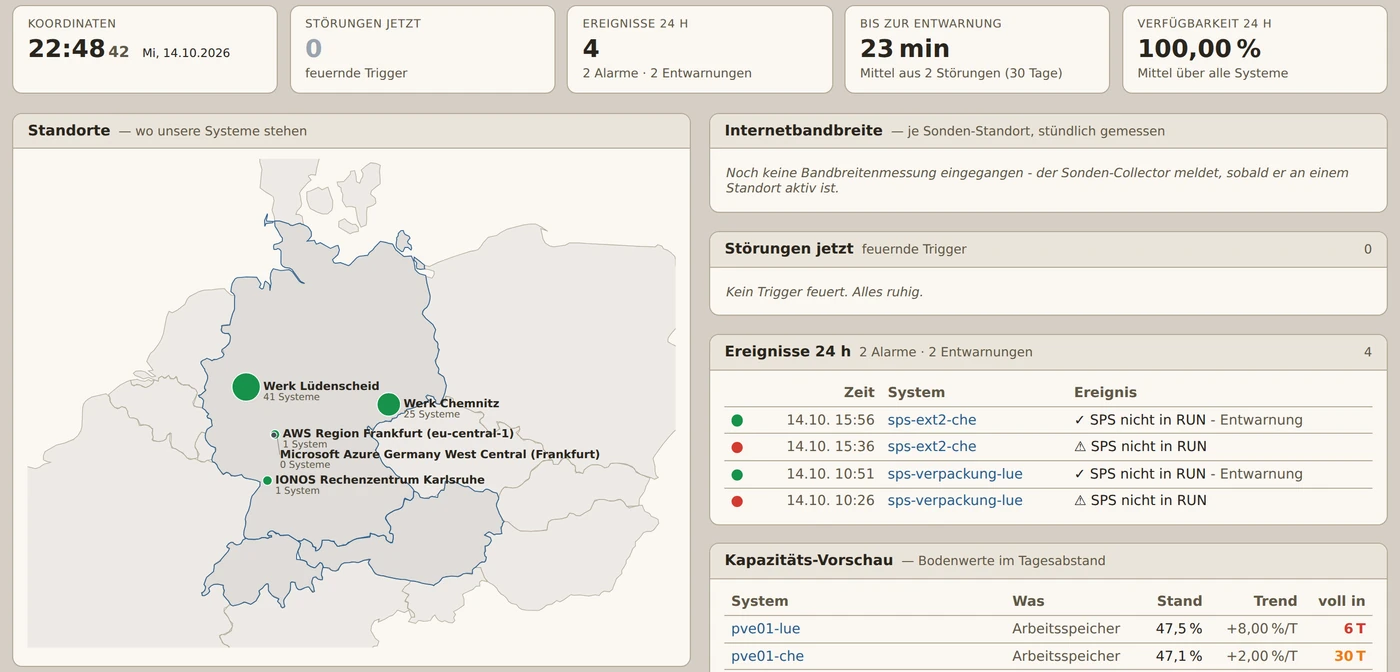
Verfügbarkeit je System, gerechnet aus den tatsächlich eingegangenen Melderunden statt aus Stichproben. Störungen mit Beginn, Ende und Dauer.
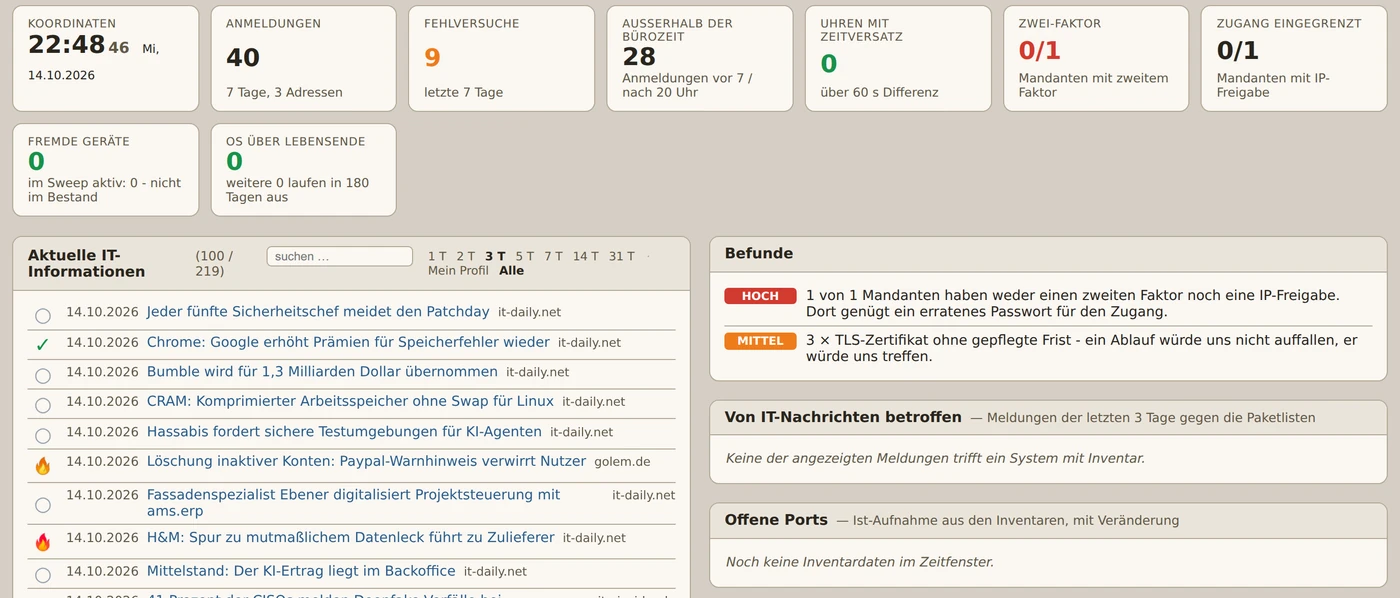
Wer hat sich angemeldet und von wo? Gibt es Konten, die noch nie benutzt wurden? Geht eine Uhr falsch, werden Protokolle wertlos und Zertifikate ungültig.
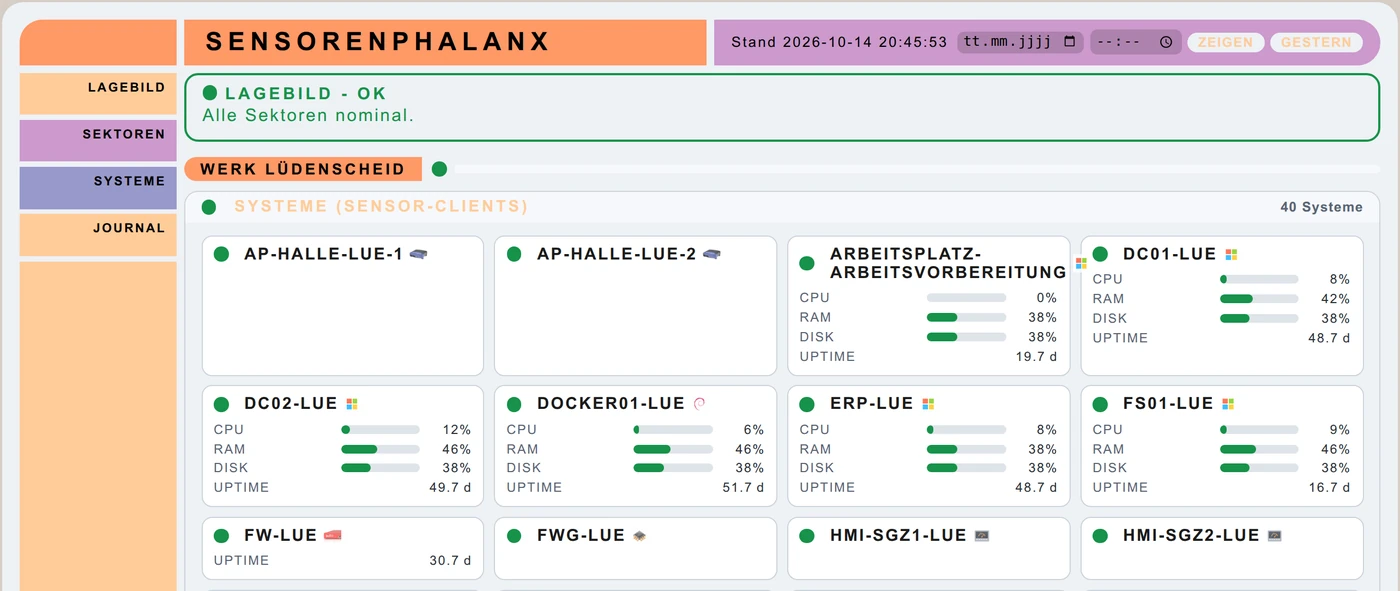
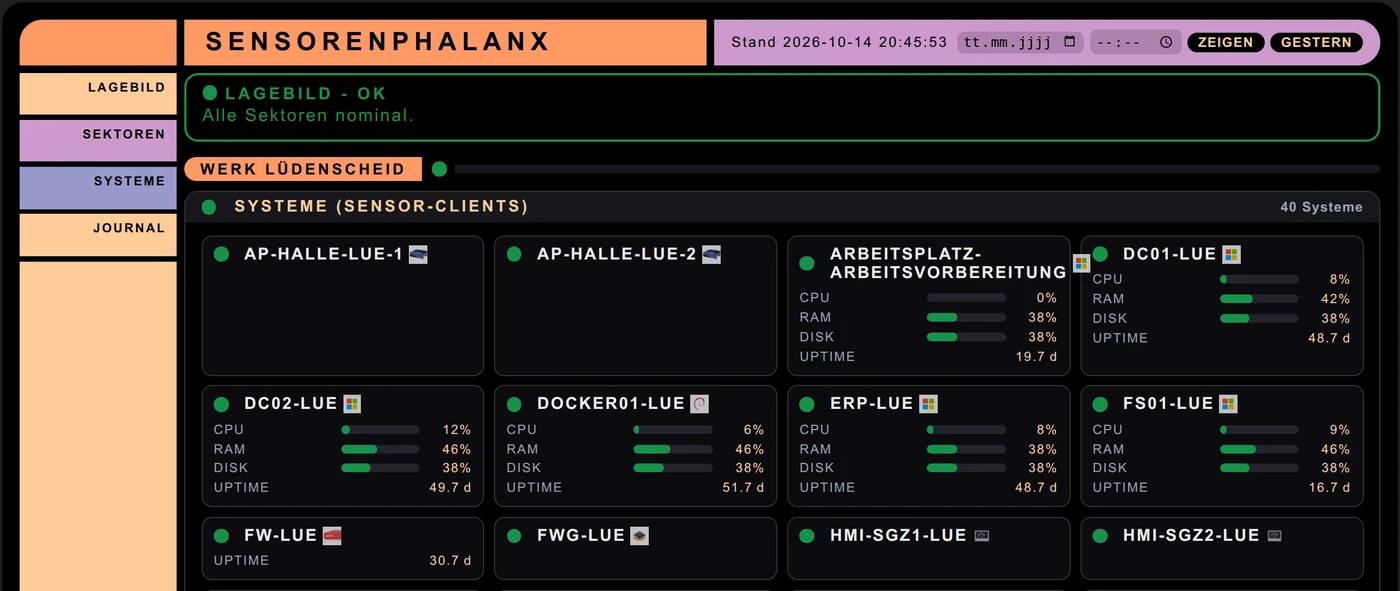
Jedes System ist eine Kachel, jeder Standort ein Sektor, jede im Netz gefundene Adresse eine Zelle. Wer den Schirm einmal kennt, sieht in zwei Sekunden, ob die Nacht ruhig war.
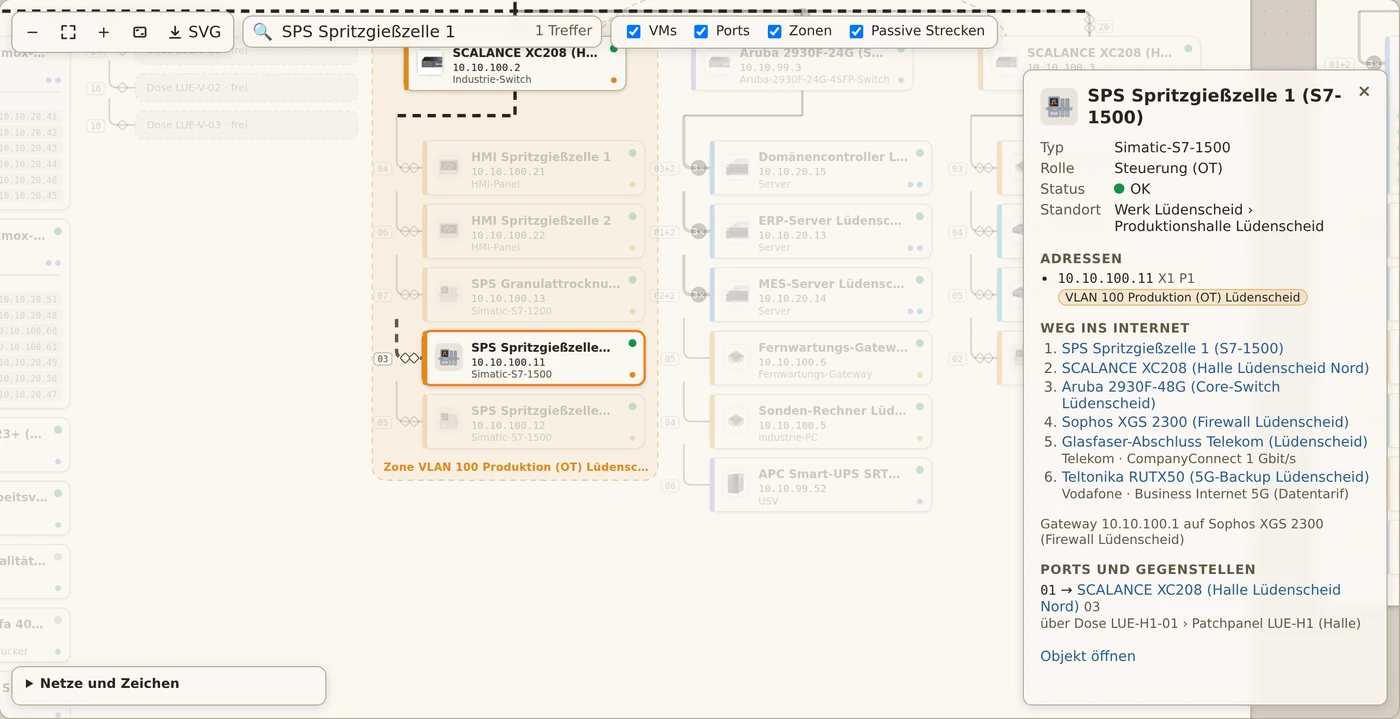
Gezeichnet aus Ihren Kabeln, nicht geraten: oben der Weg ins Internet, darunter je Standort der Baum von der Firewall bis zum Endgerät. Jede Strecke wird durch Netzwerkdose und Patchpanel bis zum nächsten aktiven Gerät verfolgt.
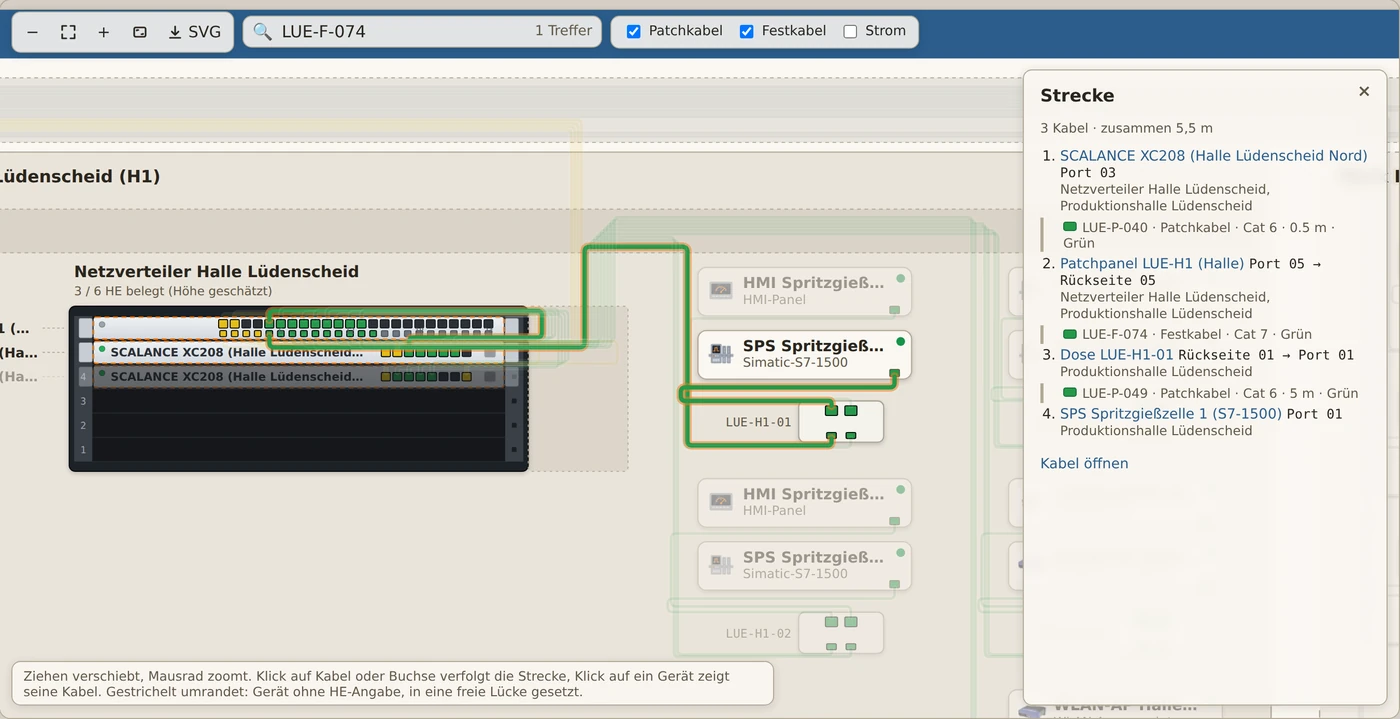
Die physische Seite: Räume und Schränke mit jeder Höheneinheit, Gerätefronten mit jeder Buchse, jedes Kabel in seiner Farbe. Ein Klick auf ein Kabel verfolgt die ganze Strecke durch alle Patchfelder.
Bildschirmfotos aus dem Demokonto des Portals mit Beispieldaten.
Über eine nur lesende REST-Schnittstelle holen Sie den Zustand Ihrer überwachten Systeme dorthin, wo Sie ohnehin hinschauen: in Ihr Dashboard, Ihr Ticketsystem oder Ihren Leitstand. Gesamtzustand, Systeme mit ihrer letzten Meldung und das Ereignis-Journal der letzten 30 Tage, als JSON.
In allen zahlenden Tarifen enthalten. Schlüssel legt der Konto-Administrator mit Zwei-Faktor-Anmeldung an.
Schnittstellenbeschreibung (OpenAPI)$ curl -H "Authorization: Bearer vnoc_…" \
https://noc26.virtual42.com/api/v1/summary
{
"api_version": 1,
"generated_at": "2026-10-11T18:30:00Z",
"status": { "code": 2, "name": "warning", "label": "Warnung" },
"objects": 12,
"by_status": { "neutral": 1, "ok": 10, "warning": 1,
"alarm": 0, "critical": 0, "deactivated": 0 },
"open_alerts": 1,
"muted_alerts": 0,
"oldest_report": "2026-10-11T18:21:04Z"
}Portal und Messwerte laufen in der AWS European Sovereign Cloud, Region Brandenburg. Welche Felder der Sensor überträgt, steht einzeln in der Datenschutzerklärung, die Vereinbarung zur Auftragsverarbeitung öffentlich auf dieser Seite.
Ein Werkzeug, das Ihre ganze IT kennt, ist selbst ein lohnendes Ziel. Deshalb haben wir vNOC42 so gebaut, dass vieles gar nicht erst möglich ist: kein Schreibzugriff auf Ihre Geräte, kein Weg in Ihr Netz, kein Hauptschlüssel zu Ihren Tresoren.
Die Sonde fragt Switches nur per SNMP ab und kennt kein SET. Bei Steuerungen liest sie Firmware und Zustand, bei Modbus nur die Lesefunktionen, bei MQTT abonniert sie nur. Ein Schreibbefehl steht nicht im Code, auch nicht als Option.
Sensor und Sonde melden ausschließlich nach außen. In Ihrer Firewall wird kein Port geöffnet, und das Portal hat keinen Weg in Ihr Netz hinein.
SSH-Schlüssel und SNMP-Zugänge liegen nur auf der Sonde. Ihre Konfiguration nimmt die Sonde nur mit gültiger Signatur des Portals an.
Daten-Tresore sind mit AES-256 verschlüsselt. Der Schlüssel entsteht erst beim Öffnen aus Ihrem Passwort (Argon2id) und ist danach wieder weg. Es gibt keinen Hauptschlüssel, auch nicht bei uns.
Anmeldung mit Code per E-Mail oder SMS oder mit Passkey auf Telefon oder Sicherheitsschlüssel. Der Konto-Administrator kann den zweiten Faktor für alle Benutzer verbindlich machen und den Zugang auf feste IP-Bereiche begrenzen.
Jede Anmeldung und jeder Fehlversuch wird mit Adresse und Zeitpunkt festgehalten, in einem Protokoll, das nur anhängt. Änderungen an Objekten lassen sich in der Versionsgeschichte nachvollziehen.
Die Einstufung der IT-Nachrichten und die Textentwürfe für Ihre Handbücher erledigt ein Sprachmodell, das auf unserem eigenen Server läuft. Ihre Daten gehen an keinen KI-Anbieter.
Schriften, Karten und Skripte kommen vom eigenen Server. Kein Analysedienst, kein Werbe-Tracker, kein Kartendienst eines Dritten sieht, was Sie im Portal tun.
Kennwörter erscheinen in keinem Handbuch und in keiner Schnittstelle. Die gemessene Bandbreite Ihres Internetanschlusses sehen nur Sie, nicht der Betreiber.
Je vollständiger Sie erfassen, desto genauer werden Nachrichten und Handbücher. Dieselbe Sorgfalt, die auch der Überwachung zugutekommt.
Das Portal sammelt täglich Meldungen aus den IT-Fachmedien und gleicht sie mit Ihrem Konto ab. Wer ein Cisco-Gerät erfasst hat, sieht die Cisco-Lücke. Wer keins hat, muss sie auch nicht wegklicken.
Betrieb, Notfall, Datensicherung, Berechtigungen und Sicherheitsvorfall: Alle fünf bestehen im Kern aus Angaben, die Sie ohnehin erfassen. Das Portal setzt sie zum fertigen Dokument, die Assistenzsysteme zeigen, was noch fehlt.
Jedes Handbuch wird bei jedem Öffnen frisch aus Ihrem Bestand gesetzt: mit Titelblatt, Inhaltsverzeichnis, Lesetext und Tabellen. Ändern Sie im Portal einen Ansprechpartner, steht er im nächsten Augenblick auch im Notfallhandbuch.
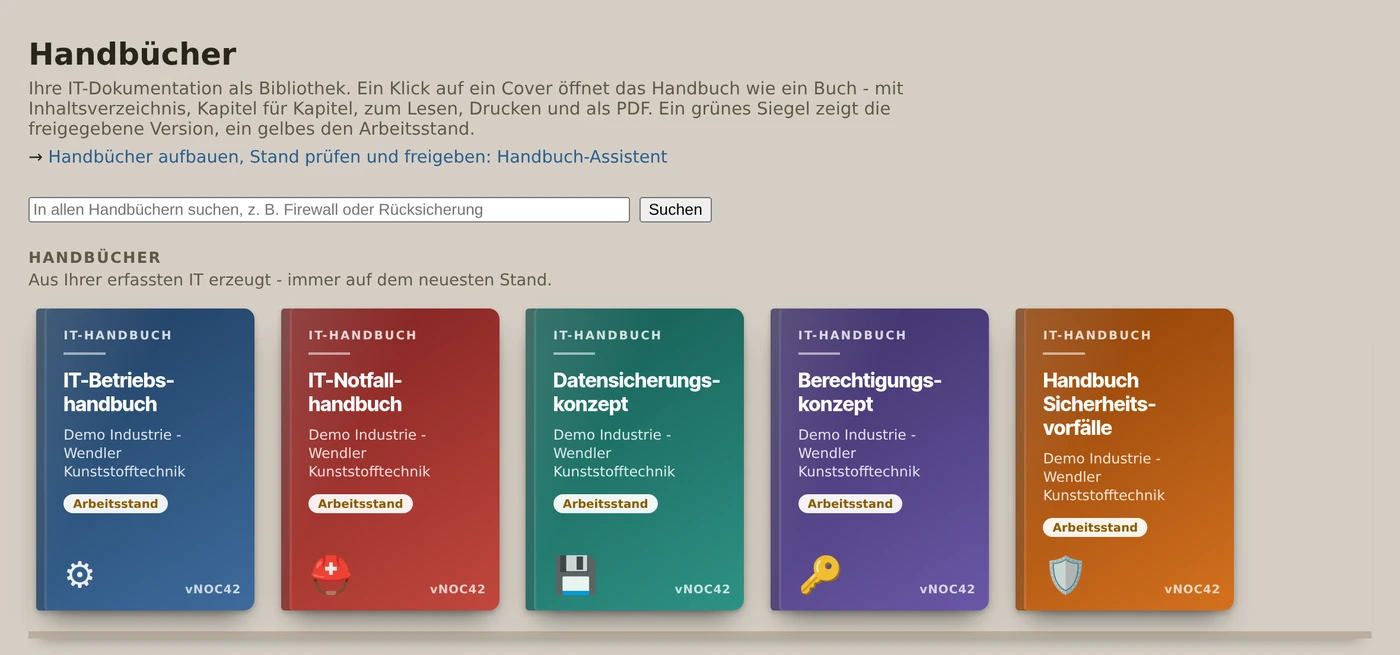
Systeme, Standorte, Netze, Verträge und Zuständigkeiten. Was läuft wo, wer kümmert sich, was läuft bald aus.
Notfallkontakte, kritische Systeme und der Wiederanlauf Stufe für Stufe, berechnet aus den Abhängigkeiten.
Sicherungsjobs, gesicherte Systeme und der letzte Wiederherstellungstest. Und welche Systeme gar nicht gesichert werden.
Wer ist Administrator wo, welche Geräte gehören wem, wer ist ausgeschieden und hat noch Zugänge.
Meldewege und Fristen nach NIS2 und DSGVO, Vorfallregister und die Systeme, die ein Vorfall mitreißen würde.
Die Assistenten lesen Ihre Dokumentation und sagen in Klartext, was fehlt, was nicht zusammenpasst und was bald fällig wird. Jeder Befund führt direkt in die Maske, in der Sie ihn beheben.
Führt Bereich für Bereich durch Ihre IT: Standorte, Netze, Server, Arbeitsplätze, Verträge, Personen. Ein Haken heißt, die Angaben sind da.
42 Regeln prüfen, ob Seriennummer, Standort, Administratoren, Verträge, Wiederanlaufzeiten und Datensicherung eingetragen sind.
17 Prüfungen auf Widersprüche: doppelte MAC- und Seriennummern, Adressen außerhalb ihres Netzes, doppelt belegte Buchsen und Höheneinheiten, Kabelschleifen.
66 Regeln warnen vor dem Ende des Herstellersupports, vor auslaufenden Verträgen, fehlender Datensicherung, Zugangsdaten im Klartext und Kameras im Servernetz.
Vergleicht, was Sonde und vSphere im Netz finden, mit dem, was erfasst ist. Sie legen an, ordnen zu oder blenden bewusst aus.
Fällt dieses System aus, was steht dann still? Abhängige Systeme, betroffene Geschäftsprozesse und einzelne Ausfallpunkte auf einen Blick.
Begleitet Altgeräte bis zum Schluss: Sensor aus, Kabel gelöst, Vertrag gekündigt, Datenträger nachweislich gelöscht.
Ordnet Ihren Bestand den Bausteinen des IT-Grundschutz-Kompendiums des BSI zu und führt Anforderung für Anforderung durch den Check.
Vollmacht für eine Vertrauensperson und eine getrennte Liste der Zugänge. Die Vollmacht nennt den Aufbewahrungsort, nie die Kennwörter.
Die Assistenten stehen jedem Benutzer offen und zeigen niemandem mehr als den Bestand, den er ohnehin sieht. IT-Grundschutz und Digitaler Nachlass sind dem Administrator-Modus vorbehalten.
NeuSeit Oktober 2026: sieben ITIL-4-Praktiken in vNOC42 und CAE42
vNOC42 erkennt die Störung, CAE42 macht daraus einen Vorgang mit Priorität, Frist und Verantwortlichem. Beide Portale kennen dieselben Objekte - vom Server bis zur Steuerung. So entsteht aus Monitoring und Support ein durchgehendes Service-Management nach ITIL 4: ohne Abtippen, ohne Medienbruch, mit Nachweis am Monatsende.
Die Störung eröffnet den Incident selbst, mit Objektbezug, Priorität und Eskalation.
Ein freigegebener Change schaltet Tickets, Mails und SMS des Objekts stumm.
Bekannte Fehler bringen ihren Workaround in jeden neuen Incident mit.
Prozent je System und Monat, gegen das Ziel aus dem SLA.
Was im Vertrag steht, steht auch im Ticket: Leistungen inklusive oder zusätzlich, Leistungsschein je Kunde als PDF.
Die Störung (Incident) eröffnet ihr Ticket selbst - mit Objekt, Priorität P1 bis P3 und Eskalation nach 15, 60 und 240 Minuten. Kritische Alarme sofort, Warnungen nach 30 Minuten. Wiederholte Alarme landen im selben Ticket.
Vereinbarte Reaktions- und Lösungszeiten (SLA) je Priorität, gemessen in Ihren Servicezeiten samt Feiertagen. Am Monatsende liegt der Bericht je Kunde als PDF bereit.
Änderungen (Changes) am Objekt mit Vier-Augen-Freigabe. Im Wartungsfenster schweigen Tickets, Mails und SMS; das NOC zeigt „in Wartung“.
Updates für Betriebssystem, Agent und Software als Release in Wellen, jede Welle mit eigenem Change. Den Stand je System liefert vNOC42.
Dreimal in 30 Tagen gestört? Dann schlägt das Portal ein Problem vor, also die Suche nach der Ursache. Der Workaround (die Umgehung) des bekannten Fehlers steht automatisch im nächsten Incident.
Verfügbarkeit in Prozent je System und Monat, Wartungsfenster abgezogen, gegen das Ziel aus dem SLA. Gewertet wird die Infrastruktur, Arbeitsplätze stehen getrennt.
Überwachen Sie Ihre Kunden mit vNOC42 und betreuen Sie sie in CAE42, arbeitet Ihr Support nach ITIL 4 - mit Leistungsschein, SLA und Monatsbericht je Kunde.
Ob ein Kunde seine Incidents im Portal sieht, legen Sie je Betreuungsvertrag fest. Die Kopplung der beiden Portale richten wir für Sie ein.
CAE42 kennenlernen →Zusammen decken vNOC42 und CAE42 jetzt über ein Dutzend ITIL-4-Praktiken ab - von CMDB und Monitoring über Service Desk und Abrechnung bis zu Change, Release und Problem Management.
Freiberufler, kleine und mittlere Unternehmen, die ihre eigene IT im Blick behalten wollen, ob mit eigener IT-Abteilung oder nebenbei als Chef. Gestaffelt nach überwachten Systemen: vom kostenfreien Einstieg mit fünf Systemen bis zu 500 Systemen und mehr auf Anfrage.
In allen zahlenden Tarifen meldet sich vNOC42 per E-Mail, sobald etwas ausfällt, ab Studio auch per SMS, und die Zustands-API bringt den Zustand in Ihren eigenen Leitstand. Wächst Ihre IT, buchen Sie Pakete mit je 25 weiteren Systemen dazu. Und beauftragen Sie später ein IT-Haus mit der Betreuung, kann es Ihr Konto über seinen eigenen Zugang mit überwachen.
Sie betreuen die IT anderer Firmen. Der zu betreuende Kunde hat jeweils ein eigenes Abo abgeschlossen, und Sie können ihn dann über Ihren Account überwachen. Wir schaffen den organisatorischen und rechtlichen Rahmen für Ihr Businessmodell. Gestaffelt nach der Zahl Ihrer Kunden, von zehn bis 100, und in Ihrem Partnerbereich öffnen Sie für jeden Kunden NOC und Sensorenphalanx.
Wir können Ihnen optional einen CAE42-Account anbieten, der mit Ihrem vNOC42-Account verbunden wird und Ihnen dann eine bequeme Möglichkeit bietet, Ihre Betreuung automatisch mit dem Kunden abzurechnen: Grundpreis plus Preis je überwachtem System, als Rechnungsentwurf, den Sie nur noch freigeben.
Sie richten den Zugang selbst ein, drei Angaben genügen. Wir schicken Ihnen einen Link für Ihr Kennwort, danach steht der kostenfreie Zugang offen. Lieber erst sprechen? Wir sind persönlich für Sie da.